LOGIN

In Breve (TL;DR)
- Le truffe di phishing possono sfruttare inviti del calendario, false riunioni, rinnovi e avvisi di pagamento per portare l'utente verso siti o numeri fraudolenti.
- Un evento inatteso va verificato senza utilizzare link o contatti presenti direttamente nell'invito.
- Google Calendar consente di accettare automaticamente soltanto gli inviti di mittenti conosciuti oppure di aggiungerli solo dopo una risposta dell'utente.
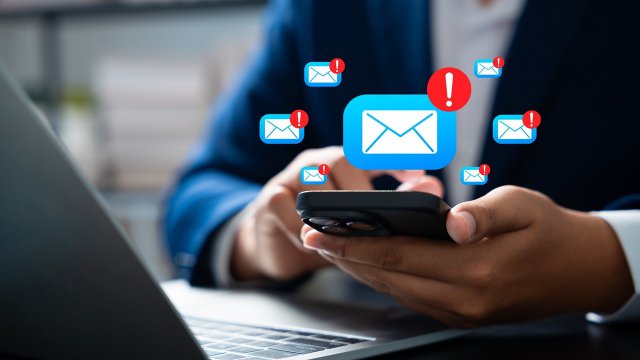
Il phishing non arriva più soltanto tramite email o SMS. Una tecnica sempre più utilizzata sfrutta gli inviti del calendario per far comparire sullo smartphone o sul computer appuntamenti mai creati dall'utente, spesso accompagnati da notifiche che invitano ad agire rapidamente.
Può trattarsi di una falsa riunione di lavoro, di un rinnovo imminente, di un pagamento sospetto o di un avviso che sembra provenire da servizi conosciuti. L'obiettivo resta quello tipico del phishing: convincere la vittima a cliccare su un link, telefonare a un numero controllato dai truffatori oppure inserire credenziali e altri dati sensibili su una pagina contraffatta. Il fenomeno è cresciuto rapidamente nel 2026 e interessa in particolare i calendari utilizzati in ambito lavorativo.
Come funziona il phishing attraverso gli inviti del calendario
Il punto di forza di questa tecnica è che un evento inserito nel calendario può apparire più credibile di una normale email indesiderata. A seconda delle impostazioni utilizzate, alcuni servizi possono infatti aggiungere automaticamente gli inviti ricevuti, facendo comparire direttamente un appuntamento tra gli impegni della giornata.

Il titolo dell'evento può creare un senso di urgenza: una riunione che sta per iniziare, un abbonamento che deve essere rinnovato oppure un pagamento da verificare. Nella descrizione vengono poi inseriti collegamenti a false pagine di accesso che imitano servizi come Google, Microsoft o PayPal, oppure numeri telefonici riconducibili a falsi centri di assistenza.
In alcuni casi vengono sfruttati anche servizi realmente esistenti, per esempio piattaforme per videoconferenze, così da rendere l'invito ancora più credibile. Business Insider segnala inoltre forme più sofisticate in cui, dopo il primo contatto, possono entrare in gioco strumenti di intelligenza artificiale e deepfake per impersonare persone durante comunicazioni successive.
La presenza dell'evento nel proprio calendario non significa quindi che sia autentico. Un appuntamento inatteso va trattato con la stessa cautela di un'email sospetta.
Come evitare le truffe su Google Calendar e Outlook
La prima regola è non utilizzare link, allegati o numeri telefonici presenti in un evento inatteso. Se l'avviso riguarda un servizio realmente utilizzato, è meglio aprire direttamente l'app o il sito ufficiale digitandone l'indirizzo nel browser. Se invece sembra provenire da una persona conosciuta, conviene verificare con lei tramite un altro canale. È la stessa procedura raccomandata da Microsoft per i tentativi di phishing.
Su Google Calendar è possibile ridurre il rischio intervenendo sulle impostazioni degli inviti. In Impostazioni > Impostazioni evento > Aggiungi inviti al mio calendario si può scegliere Solo se il mittente è noto, in modo che vengano aggiunti automaticamente soltanto gli eventi provenienti da contatti, persone della stessa organizzazione o utenti con cui si è già interagito.
Una protezione ancora più restrittiva è Quando rispondo all'invito nell'email: l'evento entra nel calendario soltanto dopo una risposta da parte dell'utente. Google precisa che la modifica vale per i nuovi inviti e consiglia anche di verificare quali app hanno l'autorizzazione ad accedere al calendario se continuano a comparire eventi indesiderati.
Anche su Outlook è possibile segnalare gli elementi sospetti e bloccare mittenti o domini indesiderati. Microsoft consiglia inoltre di controllare attentamente l'indirizzo reale del mittente, perché il nome visualizzato può essere diverso dall'indirizzo utilizzato per spedire l'invito.
Il calendario va quindi considerato alla stregua della posta elettronica: un evento inatteso non deve essere automaticamente considerato affidabile soltanto perché è riuscito a comparire tra i propri appuntamenti.
Per saperne di più: Sicurezza informatica: guida alla navigazione sicura sul web
Domande frequenti (FAQ)
-
Come può una truffa comparire direttamente nel calendario?I criminali possono inviare inviti a eventi contenenti link, numeri di telefono o messaggi fraudolenti. A seconda delle impostazioni, l'invito può comparire automaticamente nel calendario.
-
Cosa fare se compare un evento sospetto?È meglio non cliccare sui link e non chiamare i numeri presenti nell'invito. Se l'evento sembra riferirsi a un servizio reale, bisogna verificarlo dall'app o dal sito ufficiale.
-
Come impedire agli sconosciuti di aggiungere eventi su Google Calendar?È possibile impostare l'aggiunta automatica soltanto per i mittenti conosciuti oppure fare in modo che gli eventi vengano inseriti solo dopo aver risposto all'invito via email.
-
Le truffe riguardano anche OutlookSì. Anche gli inviti di Outlook possono essere utilizzati per campagne di phishing e Microsoft consente di segnalare gli elementi sospetti e bloccare mittenti indesiderati.
-
Perché queste truffe possono sembrare credibili?Un appuntamento inserito direttamente nel calendario può apparire più affidabile di una normale email e le notifiche associate possono creare urgenza.